IBM i 7.6 include l'autenticazione a più fattori nel sistema operativo. Al collegamento il profilo abilitato fornisce, oltre alla password, un codice a tempo generato da un'applicazione di autenticazione secondo lo standard TOTP.
L'abilitazione avviene per profilo, non per sistema: la funzione si attiva a livello globale ma resta senza effetto finché non viene richiesta su un profilo specifico.
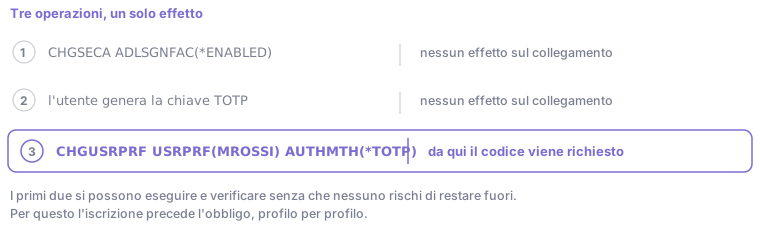
Che cosa aggiunge
Una password compromessa non è più sufficiente. È l'obiettivo della funzione, e sposta il punto di attacco da un dato che può essere sottratto, indovinato o riusato su più sistemi a un dispositivo che l'utente ha con sé.
Copre anche gli accessi non interattivi. Per un profilo con *TOTP il codice è richiesto a
ogni autenticazione con password, non solo nel 5250. Le interfacce che non hanno un campo apposito
lo ricevono in coda alla password, nella forma password:codice, come dice la documentazione
IBM. È la differenza
rispetto alla sicurezza a menu, che vincola l'accesso interattivo e lascia inalterate le
interfacce che raggiungono il database direttamente, le stesse esaminate in
chi controlla gli accessi da rete.
Non introduce un prodotto di terze parti. Nessuna licenza aggiuntiva, nessun componente da mantenere allineato ai rilasci del sistema operativo e, soprattutto, nessuna nuova via d'accesso al sistema da far approvare. Per un'installazione soggetta a verifiche periodiche, quest'ultimo punto pesa quanto il costo.
È introducibile gradualmente. L'obbligo si imposta su un profilo alla volta, quindi la distribuzione può procedere per gruppi omogenei anziché in un'unica finestra.
Che cosa comporta
Un prerequisito che per alcuni è un progetto a sé. Serve QPWDLVL a 4, che cambia il
formato in cui le password sono conservate. Da 2 o 3 è un cambio di valore di sistema con IPL;
da 0 o 1 richiede prima di censire i client che si autenticano con protocolli precedenti e di
far cambiare la password a tutti i profili attivi. L'argomento è trattato in
QPWDLVL 4, il prerequisito che rende l'MFA un progetto.
Un IPL per l'attivazione. Il passaggio dell'attributo di sicurezza da *DISABLED a
*ENABLED non è immediato: va pianificato in una finestra di fermo.
Applicazioni che non reggono il codice a tempo. IBM ne indica due famiglie. Quelle che
memorizzano la password e si autenticano più volte, su più connessioni, nel corso del tempo:
il codice scade e l'autenticazione si rompe. Per queste si può impostare sul profilo un
intervallo (TOTPOPTITV, da 1 a 720 minuti) in cui le autenticazioni successive alla prima non
chiedono il codice. E quelle che scavalcano la password del profilo: si governano con la
funzione QIBM_RUN_UNDER_USER_NO_AUTH. Vanno individuate prima di mettere l'obbligo; quelle
che il codice non lo possono dare restano con *NONE e una protezione costruita altrimenti:
diritti, exit point, indirizzi di provenienza.
La perdita del dispositivo blocca il profilo. IBM dice che la chiave la imposta l'utente e
non l'amministratore: chi perde il telefono non può rigenerarla senza collegarsi, e non si
collega senza il codice. La strada che resta è che un amministratore riporti il profilo a
AUTHMTH(*NONE), l'utente generi la chiave nuova e l'obbligo torni. Chi può farlo va deciso
prima, e per la durata della distribuzione conviene tenere un profilo amministrativo senza
MFA.
Richiede IBM i 7.6, quindi Power10 o Power11: su Power9 la funzione non è raggiungibile. La compatibilità fra generazione e rilascio è in quale Power serve per quale IBM i.
Prerequisiti
QSECURITY a 40 o 50 e QPWDLVL a 4.
DSPSYSVAL SYSVAL(QSECURITY)
DSPSYSVAL SYSVAL(QPWDLVL)
Attivazione dell'attributo di sicurezza
CHGSECA ADLSGNFAC(*ENABLED)
Se la politica dei Service Tools impedisce la modifica, il comando fallisce e il vincolo va rimosso prima:
CHGSSTSECA CHGADLSGN(*YES)
dopodiché si rilancia CHGSECA. Il passaggio da *DISABLED a *ENABLED richiede un IPL.
A IPL concluso il sistema si comporta come prima per tutti i profili: l'attributo rende la funzione disponibile, non obbligatoria.
Iscrizione dell'utente
L'utente genera la propria chiave e la registra nell'applicazione di autenticazione. Il percorso
previsto è Navigator for i: My Work → My Additional Authentication Factor → Manage My MFA
Key, con acquisizione del codice QR. Da riga comandi è disponibile CHGTOTPKEY.
Un utente privo di *ALLOBJ che accede a Navigator viene indirizzato direttamente alla
schermata di generazione della chiave, unica funzione a cui è autorizzato in configurazione
predefinita: non è necessario ampliare i suoi diritti per consentirgli l'iscrizione.
L'operazione non ha effetti sul collegamento: la chiave esiste, ma non viene ancora richiesta.
Obbligo sul profilo
CHGUSRPRF USRPRF(MROSSI) AUTHMTH(*TOTP)
Da questo momento il profilo deve fornire il codice a tempo in aggiunta alla password.
L'iscrizione precede l'obbligo, per ogni profilo: IBM dice che per impostare *TOTP
l'utente deve avere già la chiave, e la chiave la imposta solo lui. Chi ce l'ha si vede con
DSPAUTUSR o, in Navigator, Security → MFA Configuration → Users.
Esempio: distribuzione su un primo profilo
Prerequisiti verificati e IPL eseguito.
CHGSECA ADLSGNFAC(*ENABLED)
L'utente accede a Navigator for i, apre My Additional Authentication Factor, genera la chiave e la acquisisce nell'applicazione. A questo punto si interrompe e verifica un collegamento ordinario: deve funzionare come prima, poiché l'obbligo non è ancora attivo. Un'anomalia in questa fase è correggibile senza conseguenze sull'accesso.
Solo successivamente:
CHGUSRPRF USRPRF(MROSSI) AUTHMTH(*TOTP)
Al collegamento seguente la schermata presenta il campo Additional Signon Factor, in cui va inserito il codice a tempo.
Il ciclo su un singolo profilo fornisce gli elementi per dimensionare la distribuzione: tempo di iscrizione per utente, supporto necessario, e comportamento delle applicazioni client in uso.
Su quali versioni funziona
L'MFA integrata è una funzione di IBM i 7.6. Su 7.5 e rilasci precedenti non è disponibile e richiede prodotti di terze parti.
QSECURITY e QPWDLVL esistono su tutti i rilasci: la verifica dei prerequisiti è eseguibile su
qualunque sistema, indipendentemente dai piani di aggiornamento, ed è il modo per sapere in
anticipo se l'adozione sarà un cambio di valore o un progetto.
Commenti
Nessun commento ancora. Sii il primo a commentare!
Devi avere un account per commentare. Accedi · Registrati